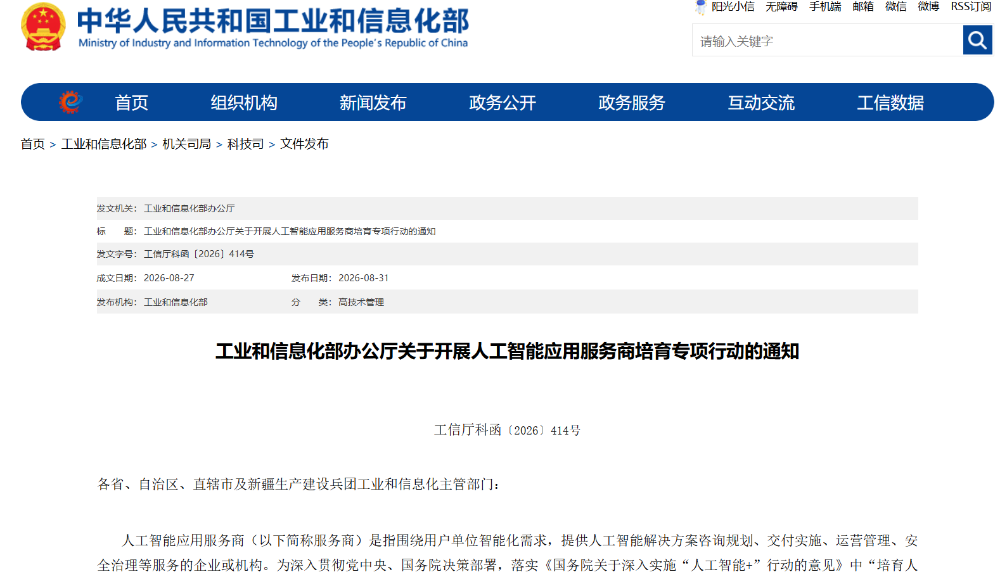
近日,工业和信息化部办公厅发布《关于开展人工智能应用服务商培育专项行动的通知》(工信厅科函〔2026〕414号),明确提出要“探索通过首购首用、风险补偿等模式,加大大模型、智能体、Token等服务采购力度,提升行业用模用智质效”。这一表述意义非凡,是官方文件首次将“Token”与大模型、智能体并列,标志着AI算力消耗已从技术底层概念,正式跃升为可被采购、管理和审计的核心生产要素。
然而,在政策鼓励大规模应用的同时,一个不容忽视的现实是:AI应用在为企业带来效率革命的同时,也正将许多企业拖入成本失控与安全失守的双重困境。建立统一的AI流量治理与管控体系,已成为所有拥抱AI的企业无法回避的必修课。为此,奇安信推出了AI安全网关等系列AI防护方案,让帮助企业解决AI使用中的安全、成本和治理失控等难题,目前产品已在集团内部和部分典型客户获得成功部署和应用。
现实困境:成本黑洞叠加安全裸奔,AI失控成企业之痛
本次工信部的专项行动通知多次强调了安全与治理重要性,明确提出要“引导服务商将网络安全、数据安全、伦理治理、业务合规等管理要求内嵌到研发、部署、应用全流程,变被动应对为主动防控”,这对外传递出鲜明信号:未来的AI应用生态,将是技术创新与安全合规并重的生态。换句话说,AI的规模化应用,必须建立在安全、可控、合规的基础之上,并将治理内嵌于AI应用全流程。
这一政策导向,源于对现实问题的深刻洞察。当前,企业AI应用在缺乏有效管控的情况下,正暴露出两大致命问题:成本失控与安全失守。
首先是成本失控,从“生产力”到“吞金兽”。
AI很贵,而且越来越贵,已经成为很多企业的切身感受。当员工和智能体(Agent)可以轻易地通过个人账号、自购API Key等方式直连大模型时,企业的AI投入就变成了一笔笔难以追溯的“糊涂账”。具体表现在几个方面:
用量无人看,预算月月超:国外科技巨头已频频“踩雷”。Uber在短短4个月内就耗尽了全年的AI工具预算;Meta曾一度将Token消耗量与员工绩效挂钩,导致内部出现“刷量”竞赛,30天内消耗超1亿美元;亚马逊的一个项目因方案失误,直接造成180万美元的预算超支。国内企业同样面临压力,有报道称,某头部在线旅游企业在AI规模化应用后,月度Token消耗暴增30倍,而业务流量增幅远不及此。
无效消耗惊人:在缺乏优化的场景下,重复请求、空转请求、智能体循环调用等问题导致无效Token消耗占比高达30%-50%。例如,米哈游曾自曝,一名工程师在测试时未设置熔断机制,导致数十个智能体陷入循环调用,13小时内烧掉200万元。
模型错配浪费:简单的文本摘要任务调用昂贵的旗舰模型,高频的重复性问题每次都进行全量调用,这些不合理的资源分配方式,让企业为不必要的算力支付了高昂费用。
其次是安全失守,从“智能助手”到“数据泄露通道”。
比成本失控更危险的,是安全防线的洞开。当AI应用绕过企业安全边界,直接与外部模型交互时,数据泄露风险呈指数级上升。
敏感数据外发:员工在不知情的情况下,将内部代码、客户信息、财务报表等敏感数据作为上下文输入给公有大模型,造成事实上的数据泄露。
权限管控缺失:涉密部门与普通部门使用同样的模型与渠道,谁能用什么模型、能用多少,缺乏统一的策略依据,存在巨大安全隐患。
智能体成为攻击跳板:智能体(Agent)在获得执行权限后,一旦被“Prompt注入”攻击,就可能被外部恶意指令劫持,继承用户权限读取知识库、代码库,甚至操作内部系统,将敏感数据带出企业。Gartner预测,到2028年,超过80%的中国企业将出现员工对生成式AI进行无管理使用的情况,这将使AI相关的数据泄露控制成为企业安全负责人的首要任务之一。
破局之道:奇安信AI安全网关,构建企业AI统一控制平面
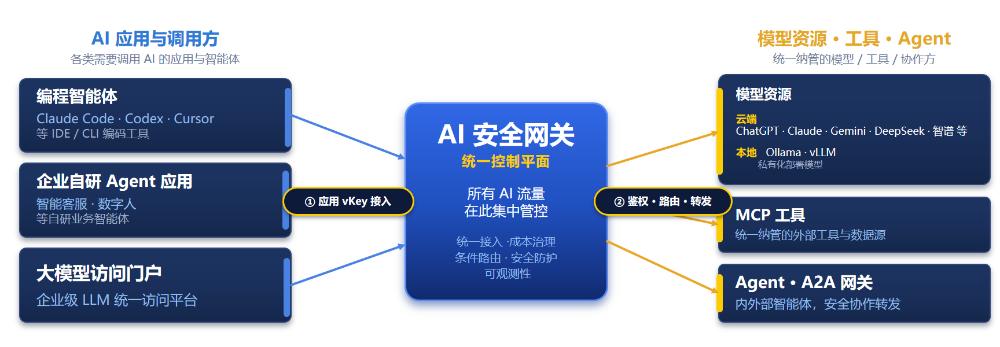
面对成本与安全的双重挑战,企业急需一个能够“看得见、管得住、审得清”的统一治理平台。奇安信发布的AI安全网关(AI Security Gateway,简称:AISG),正是为解决这一痛点而生。它定位于“企业AI应用的统一安全管控入口”,作为位于企业应用与AI服务之间的中间层基础设施,为企业AI流量提供一个统一的控制平面,让每一次AI调用都变得成本可控、安全可管、行为可审计。
Gartner在《中国网络安全技术成熟度曲线2026》报告中,已将AI网关定义为用于“管理和保护与AI提供商连接”的安全治理平台。奇安信AI安全网关的核心能力,与《通知》中“内嵌安全到全流程”“变被动应对为主动防控”的要求高度契合:
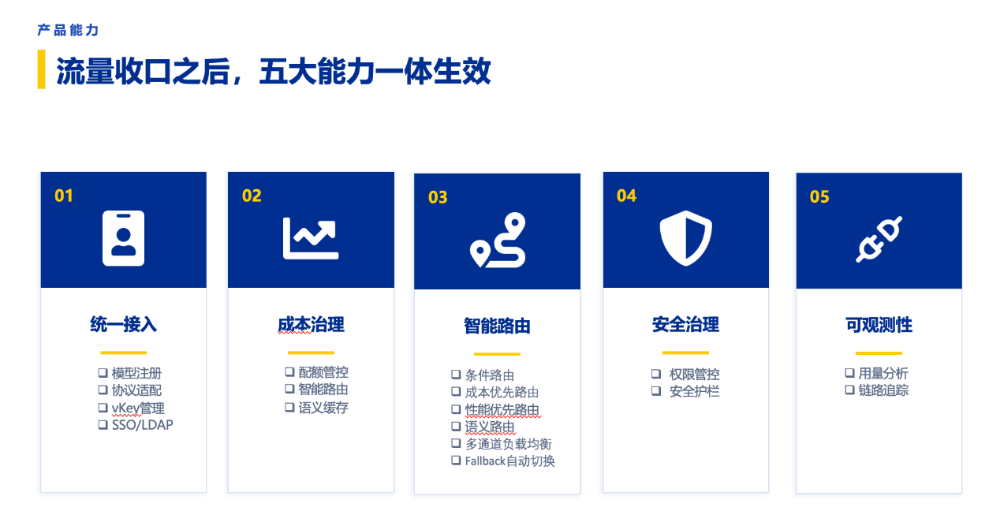
第一,统一接入,告别“钥匙满天飞”。企业可统一采购和管理所有AI算力资源,员工无需自购Token或管理复杂的API Key。通过AISG签发的虚拟密钥(vKey),员工即可无缝切换使用多家模型提供商的服务。这直接解决了《通知》所鼓励的“加大Token等服务采购”中密钥分散、难以管控的痛点。
第二,成本治理,让Token花得明明白白、心中有数。AISG支持按部门、员工、应用设置每日/每周Token、请求次数或费用额度,并实现预警、限流和停用。通过智能路由,系统可识别任务复杂度,在质量要求与模型成本之间动态选择更合适的模型。此外,语义缓存功能通过复用已有结果,减少重复调用上游模型。据测算,同等需求下可节省30%以上的模型调用成本——这对于动辄烧掉数亿美元的企业AI预算而言,意义不言而喻。
第三,安全治理,守住数据边界。AISG内置双层检测架构(规则引擎+自研安全小模型),在数据流出企业边界前进行实时安全检查,精准识别并拦截敏感数据泄露、Prompt注入、越狱攻击等高级威胁--。当外部内容被当作指令输入时,Agent可能借企业权限完成攻击——网关的存在,正是在攻击路径上构筑了一道防线。
第四,可观测性,每个部门、每个人、每个Agent都看得清。AISG提供全链路的请求日志与追踪能力,可按供应商、模型、用户、部门与vKey进行多维度统计和排名。这意味着企业可以清晰回答:谁在调用AI?调用了什么模型?花了多少钱?数据去了哪里?——这正是《通知》所要求的“变被动应对为主动防控”的数据基础。
第五,零业务代码改动,分钟级接入。AISG兼容OpenAI、Anthropic等主流SDK协议与MCP,现有IDE、Agent框架、业务应用均可直接接入,迁移成本极低。
截止目前,奇安信集团内部所有大模型的流量,已经完全接入了AI安全网关,做模型资源的统一管控。AI安全网关将包含外部和内部的数十个模型资源,分配给数千名员工统一使用,通过统一管控,实现资源配比最优,在成本可控、安全可管的前提下,最大程度释放tokens的生产力,每天平均处理LLM调用达百万次,Tokens转发达千亿级。
结束语:
从工信部的政策导向到企业的现实痛点,再到奇安信AI安全网关的解决方案,一条清晰的路径已经显现:AI的规模化应用时代,统一治理与管控不再是“可选项”,而是关乎企业成本效益与核心安全的“必修课”。只有建立起“可管、可控、可审计”的AI使用秩序,企业才能真正将Token从“成本黑洞”转变为驱动业务增长的“生产力引擎”,在AI浪潮中行稳致远。
融胜配资提示:文章来自网络,不代表本站观点。